[경제일보] 예별손해보험은 단체상해보험 계약을 중개한 외부 업체에서 해킹 사고가 발생해 과거 보험 가입자 66명의 정보가 유출됐다고 22일 밝혔다.
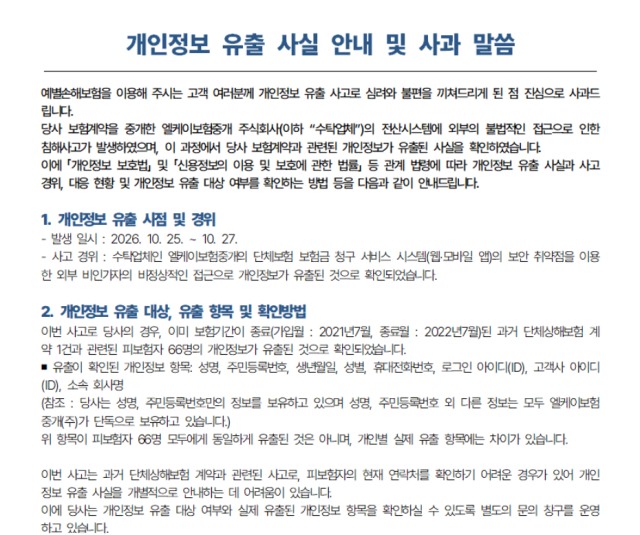
예별손보는 홈페이지에 게시한 안내문을 통해 지난달 25일부터 27일까지 사흘간 보험계약 중개 수탁업체인 엠케이보험중개의 전산시스템에서 개인정보 유출 사고가 발생했다고 설명했다. 예별손해보험은 부실금융기관으로 지정된 MG손해보험의 보험계약을 이전받아 관리하기 위해 설립된 가교보험사다.
이번 개인정보 유출 피해는 외부 비인가자가 단체보험 보험금 청구 서비스의 웹사이트와 모바일 앱에 존재하는 보안 취약점을 이용해 접근하면서 발생한 것으로 확인됐다.
개인정보가 유출된 대상은 2021년 7월부터 2022년 7월까지 유지됐던 단체상해보험 계약 12건의 피보험자 66명이다. 유출 정보에는 성명과 주민등록번호, 생년월일, 성별, 휴대전화번호, 로그인 아이디(ID), 고객사 아이디, 소속 회사명 등이 포함됐다. 다만 실제 유출된 항목은 개인마다 차이가 있다.
이에 예별손보는 유출 대상 여부와 개인별 유출 항목을 확인할 수 있는 별도 문의 창구를 마련했다. 과거 회사나 단체를 통해 해당 보험에 가입했거나 가입 여부가 불확실한 고객은 본인확인 절차를 거쳐 관련 내용을 안내받을 수 있다. 아울러 연락이 가능한 피보험자에게 개별적으로 안내할 수 있는 방법을 확인하고 있으며 추가로 연락처가 확인되는 경우 필요한 통지 조치를 진행할 예정이다. 유출 대상자에 대한 통지와 피해구제 절차 안내도 이어갈 방침이다.
엠케이보험중개는 사고를 인지한 뒤 외부 침입에 이용된 접근 경로를 차단하고 시스템의 보안 취약점을 보완했다. 이와 함께 공격에 사용된 인터넷주소(IP)와 해외 접속도 차단했으며 한국인터넷진흥원(KISA)과 개인정보보호위원회에 사고 사실을 신고했다.
예별손보는 “수탁업체에 대한 개인정보 보호 관리 및 관리 감독을 강화해 유사한 사고가 재발하지 않도록 최선을 다하겠다”며 “고객 여러분께 심려를 끼쳐드린 점 깊이 사과드린다”고 말했다.
Copyright © 경제일보, 무단전재·재배포 금지