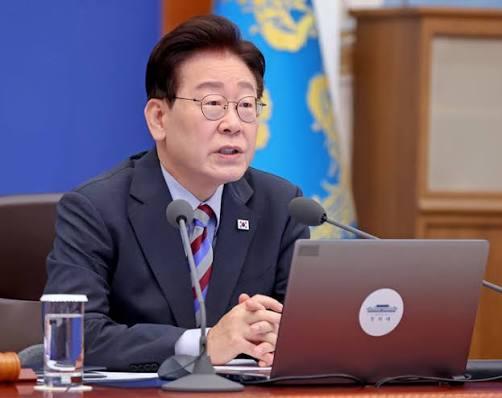
[경제일보] 이재명 대통령이 3일 공공과 민간에 흩어진 사이버보안 기능을 총괄·조정할 범정부 기구 구성을 검토하라고 지시했다. 잇따른 해킹에 개별 기관이 점검하고 사고 이후 대응하는 방식으로는 한계가 있다며, 공격 징후를 사전에 탐지하고 차단하는 예방체계 마련을 주문했다.
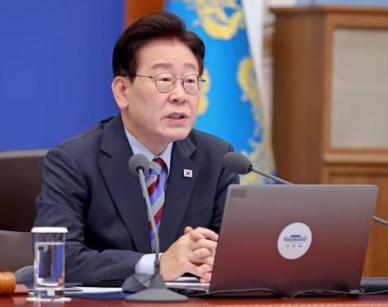
이 대통령은 이날 청와대 국무회의에서 “국민의 일상은 물론 국가 경제와 안보에 심대한 영향을 주는 수준으로까지 확대된 사이버보안 위기에 맞서 종합적인 예방체계를 마련해야 한다”고 말했다.
특히 “공공과 민간 영역을 아우르는 범정부 차원의 대책기구 설치 논의도 필요하다”며 “흩어져 있는 보안 기능을 총괄 조정할 수 있는 강력하고 실효적인 ‘사이버보안 차르’ 기구 구성을 적극 검토해달라”고 밝혔다.
‘차르’는 특정 정책 분야를 강한 권한으로 총괄하는 책임자나 조정체계를 가리키는 표현이다. 이날 발언은 부처와 기관별 대응을 연결할 기구의 필요성을 제기한 것으로, 구체적인 소속과 조직 형태, 권한은 제시되지 않았다.
이 대통령은 세계 최대 가상자산 거래소가 사이버 공격으로 천문학적 피해를 본 사례도 거론했다. 지난달 바이낸스에서 발생한 63억달러, 약 8조4000억원 규모의 가상자산 탈취 사건을 지칭한 것으로 풀이된다.
미 연방수사국(FBI)은 지난달 31일 북한 연계 사이버 활동인 ‘트레이더트레이터’를 사건 배후로 지목했다. 탈취 자산이 주로 이더리움으로 전환되는 정황을 확인했다며 관련 지갑 주소를 공개하고 거래 차단을 요청했다.
이 대통령은 AI 발달로 해킹 기술이 지능화·고도화·일상화하면서 “기존의 점검·사후 대응 중심 보안체계가 뚜렷한 한계를 드러내고 있다”고 진단했다. 이어 취약점을 겨냥한 공격 징후를 사전에 탐지·전파·대응할 시스템을 구축하고, 진화하는 위협을 선제적으로 차단하도록 보안체계를 근본적으로 혁신해야 한다고 강조했다.
주요 공공서비스와 정보통신·에너지·금융 등 국가 핵심 인프라의 보안 취약점도 빈틈없이 보완하라고 당부했다.
국내에는 이미 분야별 대응체계가 운영되고 있다. 국가정보원은 국가·공공기관 침해사고 조사와 위협정보 분석을 맡고, 한국인터넷진흥원(KISA)은 민간 분야 침해사고 예방·대응을 수행한다. 국정원은 국가 사이버안보 정책의 기획·조율과 국내외 협력 업무도 담당한다.
이번 지시는 기존 기관들의 기능을 연결하고 공공·민간을 가로지르는 위협에 대응할 조정체계를 강화하라는 주문으로 읽힌다. 공격정보가 한 기관에 머물지 않고 다른 기관과 기업의 방어조치로 신속하게 이어지도록 하겠다는 취지다.
이 대통령은 지난달 6일 국무회의에서도 금융·공공기관의 잇단 개인정보 유출을 거론하며 국가 핵심 시스템의 보안점검과 즉각적인 보완을 지시했다. 당시 “속도가 생명”이라고 강조한 데 이어 이날은 점검 중심 대응의 한계를 짚고 범정부 조정기구 검토까지 주문했다.
Copyright © 경제일보, 무단전재·재배포 금지