[경제일보] 북한 연계 해킹조직 라자루스가 국내 학회와 언론사 등의 웹사이트를 악성코드 통신 거점으로 활용한 정황이 드러났다. 익숙한 국내 사이트로 향하는 접속을 이용해 공격 흔적을 숨기는 방식이다. 해당 기관들의 서버 침해 범위와 개인정보 유출 여부는 확인되지 않았다.
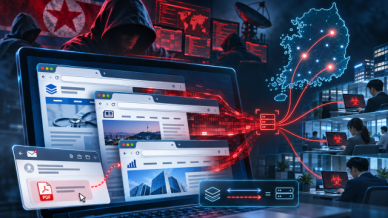
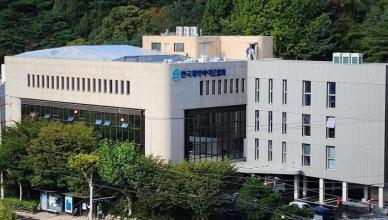
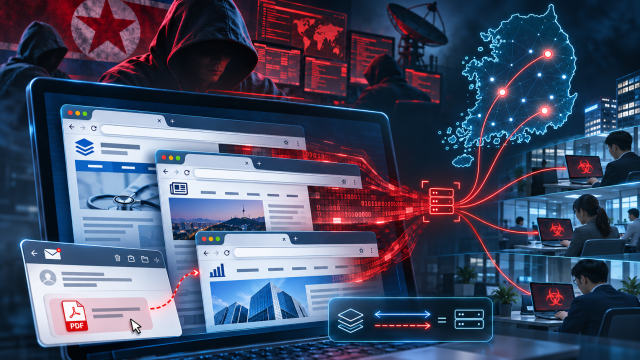
1일 카스퍼스키가 지난달 21일 공개한 ‘오퍼레이션 플래시홀(Operation FlashHole)’ 보고서를 확인한 결과, 대한산부인과학회 홈페이지 하위 주소가 악성코드 ‘클라이언트허브(ClientHub)’의 명령제어(C2) 주소로 기재됐다.
보고서의 침해지표(IOC)에는 국내 언론사와 건설·안전관리·인테리어 관련 업체의 웹주소도 포함됐다. 카스퍼스키는 공격자들이 침해한 정상 웹사이트를 통신에 이용했으며, 이후 활용 대상이 여러 업종으로 넓어졌다고 분석했다.
C2는 공격자가 감염된 컴퓨터에 명령을 전달하고 실행 결과나 정보를 받는 거점이다. 공격 대상 기업의 컴퓨터와 통신을 중계하는 웹사이트가 서로 다른 기관에 속할 수 있다. 따라서 이번 조사에서는 정보를 노린 최종 표적과 통신 인프라로 악용된 기관을 구분해 피해를 확인해야 한다.
보고서는 학회 주소의 서버 침해 시점이나 회원정보 접근 여부를 구체적으로 제시하지 않았다. 연합뉴스에 따르면 학회 측은 보안업체에 관련 사실을 알리고 유출 여부 등을 확인 중이다.
플래시홀은 국내 기업을 겨냥한 사이버 첩보 작전이다. 카스퍼스키는 소프트웨어·건설·유선통신장비 제조 분야에서 최소 3개 조직이 영향을 받았으며, 가장 이른 공격 관련 흔적은 지난해 7월로 거슬러 올라간다고 밝혔다.
공격자는 표적의 업무에 맞춘 가짜 이력서와 포트폴리오 사이트로 유인한 것으로 분석됐다. 채용이나 거래 검토 과정에서 열어볼 만한 링크를 이메일로 전달하는 방식이다. 연구진은 이력서에 쓰인 사진과 유인 사이트 제작에 AI가 활용됐을 가능성도 제기했다.
감염 과정에는 금융·공공서비스 이용 시 설치하는 보안 프로그램 ‘이니세이프 크로스웹 EX(INISAFE CrossWeb EX)’가 관여했을 가능성이 큰 것으로 평가됐다. 구체적인 악용 방식은 규명되지 않았지만, 해당 프로그램에서 시작된 의심스러운 실행 흐름과 메모리에서 작동하는 악성코드가 관찰됐다.
한편 이번 사례는 정상 도메인이라는 이유만으로 통신을 신뢰하는 보안 관리의 한계를 보여준다. 기업의 감염 기기가 국내 학회나 언론사에 접속하면 일반적인 웹 이용처럼 보일 수 있어, 주소 차단 목록만으로 공격을 가려내기 어렵다.
기업은 보고서의 침해지표를 과거 접속 기록과 대조하고, 어떤 프로그램이 해당 주소에 반복 접속했는지 살펴야 한다. 홈페이지 운영기관도 의심 파일과 관리자 접속, 게시판·업로드 기능의 변경 이력을 점검해야 한다. 업무용 PC의 보안 프로그램 역시 설치 여부를 넘어 최신 상태와 비정상 실행 행위를 관리할 필요가 있다.
웹사이트를 정상화하는 데서 조사를 끝내면 공격자가 남긴 계정이나 다른 통신 경로를 놓칠 수 있다. 통신 거점으로 쓰인 경위와 내부 정보 접근 범위를 함께 밝혀야 재악용을 막을 수 있다.
Copyright © 경제일보, 무단전재·재배포 금지